php2shell 高危漏洞宝塔面板php版本修复方法

一、这个漏洞是什么?对我的网站有什么影响?

PHP 官方披露了两处高危漏洞(CVE-2026-109618、CVE-2026-109619),代号"php2shell"。未经身份验证的远程攻击者可通过特制 multipart POST 请求触发内存破坏,实现远程代码执行。一旦被利用,可能导致网站入侵、数据泄露、网页篡改等严重后果。

只要您的网站运行在受影响的 PHP 版本上,就存在风险。该漏洞可被未经身份验证的攻击者远程利用,无需登录即可触发,风险等级高。建议尽快确认您当前使用的 PHP 版本并打补丁。

二、宝塔面板php版本修复方法

针对 PHP CVE-2026-109618、CVE-2026-109619 两项严重安全漏洞,宝塔已同步相关 PHP 安全修复版本,并提供首页风险一键加固功能。

PHP 安全修复版本#

本次漏洞已提供的修复版本及测试版本如下,请留意各版本的适用说明。PHP 8.2 至 8.5 为 PHP 官方修复包,PHP 8.0、8.1、PHP 7 及 PHP 5 为宝塔修复包。


PHP 分支修复版本适用说明
PHP 8.58.5.12PHP 官方安全修复版,Linux 与 Windows 面板均已同步
PHP 8.48.4.27PHP 官方安全修复版,Linux 与 Windows 面板均已同步
PHP 8.38.3.36PHP 官方安全修复版,Linux 与 Windows 面板均已同步
PHP 8.28.2.35PHP 官方安全修复版,Linux 与 Windows 面板均已同步
PHP 8.18.1.35宝塔打包的 Linux 修复版
PHP 8.08.0.31宝塔打包的 Linux 修复版
PHP 7.47.4.34宝塔打包的 Linux 修复版
PHP 7.37.3.34宝塔打包的 Linux 修复版,可通过软件商店更新
PHP 7.27.2.35宝塔打包的 Linux 修复版,可通过软件商店更新
PHP 7.17.1.34宝塔打包的 Linux 修复版,可通过软件商店更新
PHP 7.07.0.34宝塔打包的 Linux 修复版,可通过软件商店更新
PHP 5.65.6.42宝塔 AI 修复版,开放测试;暂通过命令更新
PHP 5.55.5.40宝塔修复版,开放测试;暂通过命令更新
PHP 5.45.4.47宝塔修复版,开放测试;暂通过命令更新

PHP 版本升级修复流程

以下步骤与截图以 Linux 面板为例:

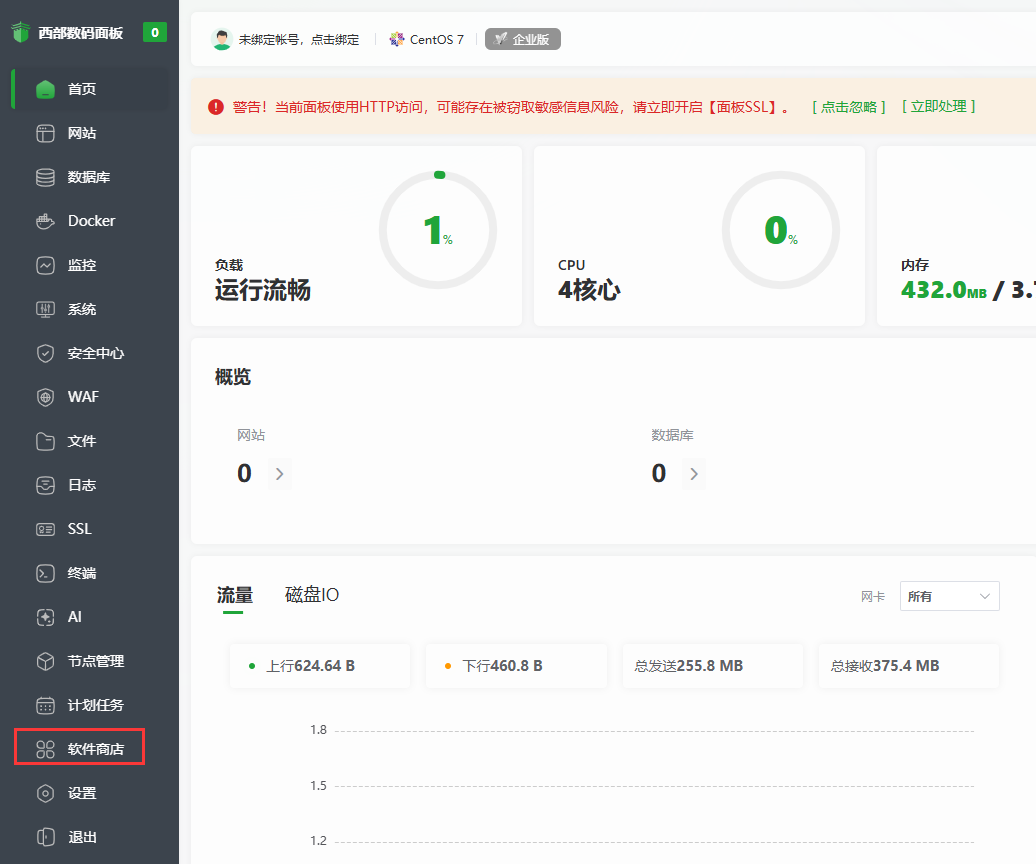
     1. 进入「软件商店」,选择 【已安装】。

   image.png


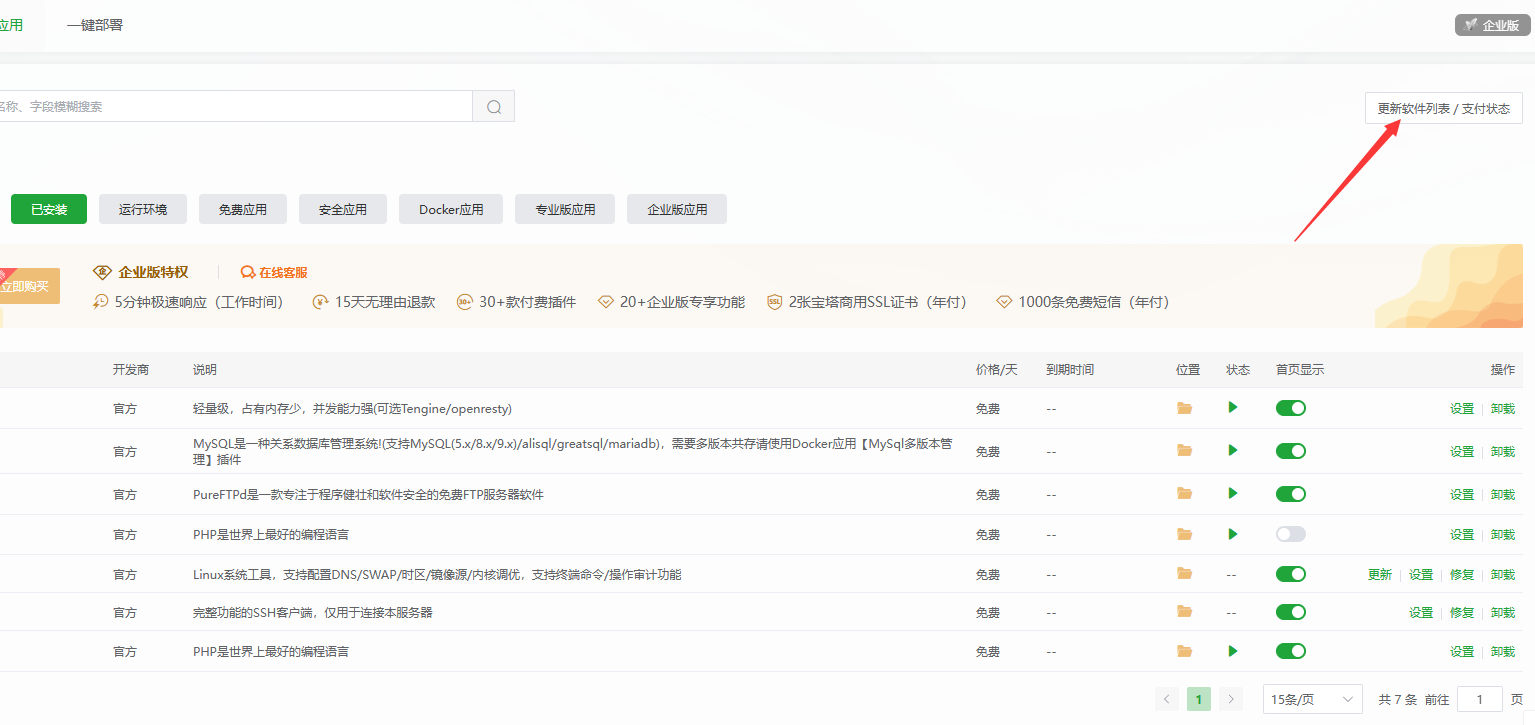
2.先单击右上角的 【更新软件列表 / 支付状态】,获取最新软件信息。


image.png


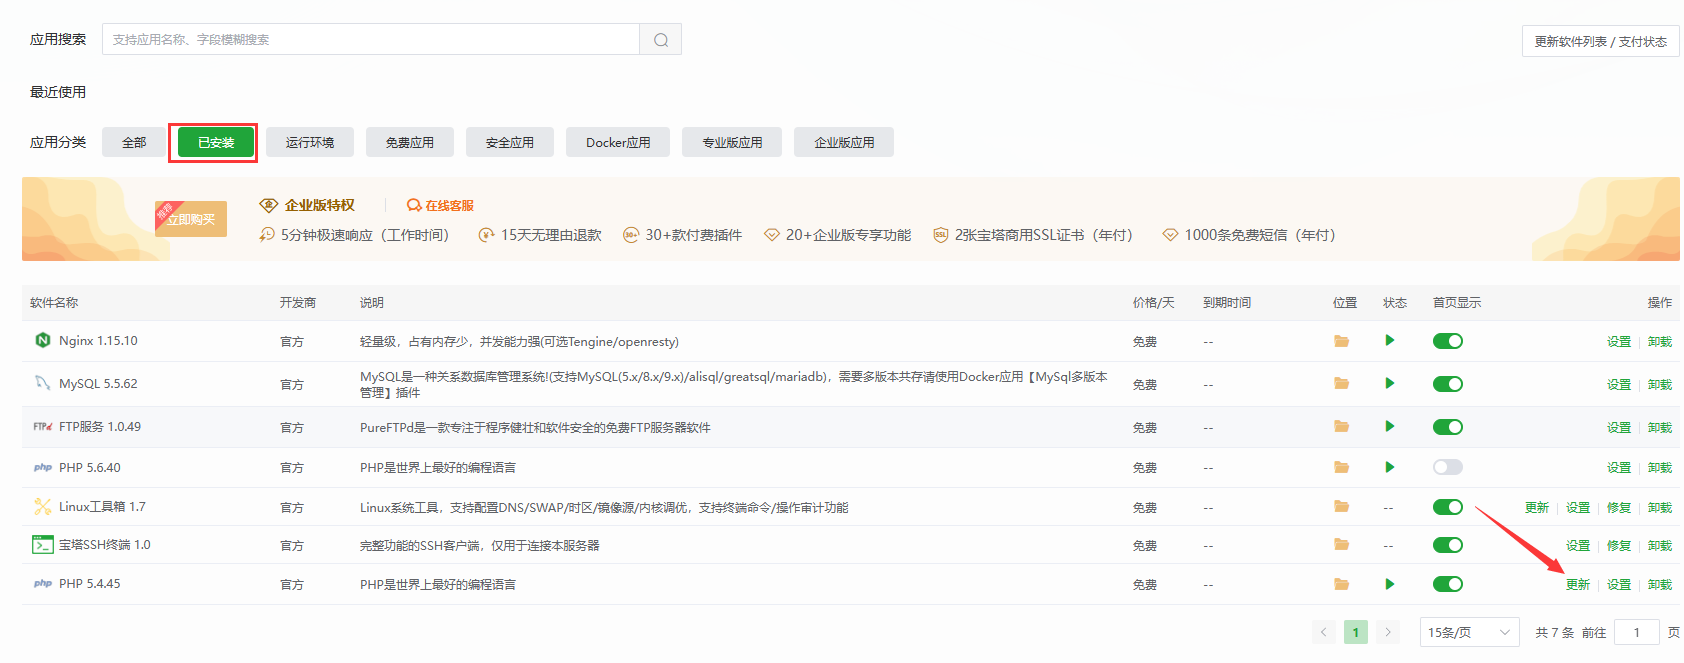
3. 找到网站正在使用的 PHP 分支,单击 【更新】,按提示安装对应修复版本。

image.png

4. 升级完成后,测试网站功能是否正常。

提示:对于暂时没有可用补丁的旧版本,应保留临时缓解与防护措施,并尽快完成版本迁移。

php2shell 高危漏洞WIN系统云服务器/独立服务器修复方法


日期:2026-10-29

【 收藏 】 【 打印 】   
上一篇:网站管理助手升级更新php版本(8.1-8.5)
下一篇:php2shell 高危漏洞WIN系统云服务器/独立服务器修复方法
若文档内容对您没有帮助,不能解决问题? 您还可以 咨询在线客服 或 提交工单 或 搜索常见问题 ,我们将竭诚为您服务。
  >> 相关文章
 
分享至:
Top

24小时客服热线

400-028-5800

  • 售前咨询请拨4
  • 售后服务请拨5
  • 技术支持请拨7
  • 投诉建议请拨9
  • 备案问题请提交工单

咨询售后问题请先打开 电话助手