
虚拟主机安全功能说明1、硬件防火墙 (1)金盾防火墙。 抵御针对服务器的DDoS攻击和CC攻击,这是机房全局,虚拟主机单独不涉及。 (2)云盾防护。 结合硬件防火墙,通过规则匹配拦截一些攻击注入。主机内置,无单独功能按钮。 2、软件防火墙 (1)WAF Web应用防护系统,有效拦截扫描器、恶意蜘蛛、PHPDDOS、SQL注入、XSS跨站、WEBSHELL上传等,过滤恶意访问,避免网站敏感数据泄露,保障网站的安全与可用性。主机内置,无单独功能按钮。 (2)CC防护 应用层CC防护,自动分析访问来源和频率,自动屏蔽IP,在有攻击的时候启动自动防御。主机内置,无单独功能按钮。 3、主机面板功能 虚拟主机AI助手。 虚拟主机管理左侧新增 AI 助手。 登录管理中心,进入虚拟主机控制面板,在左侧导航栏找到“AI 助手”入口即可使用; 查杀木马病毒、修补漏洞、增加新功能、网站改版……打开主机控制面板说一句,AI 助手在线帮你搞定!
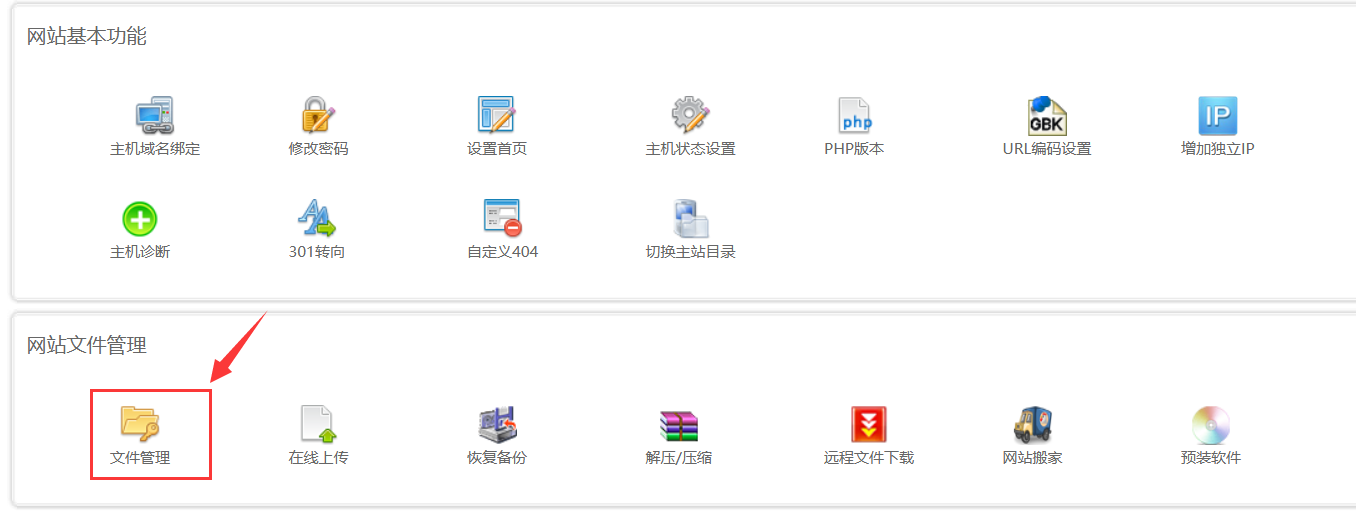
文件管理 主机控制面板点击文件管理按钮进入。
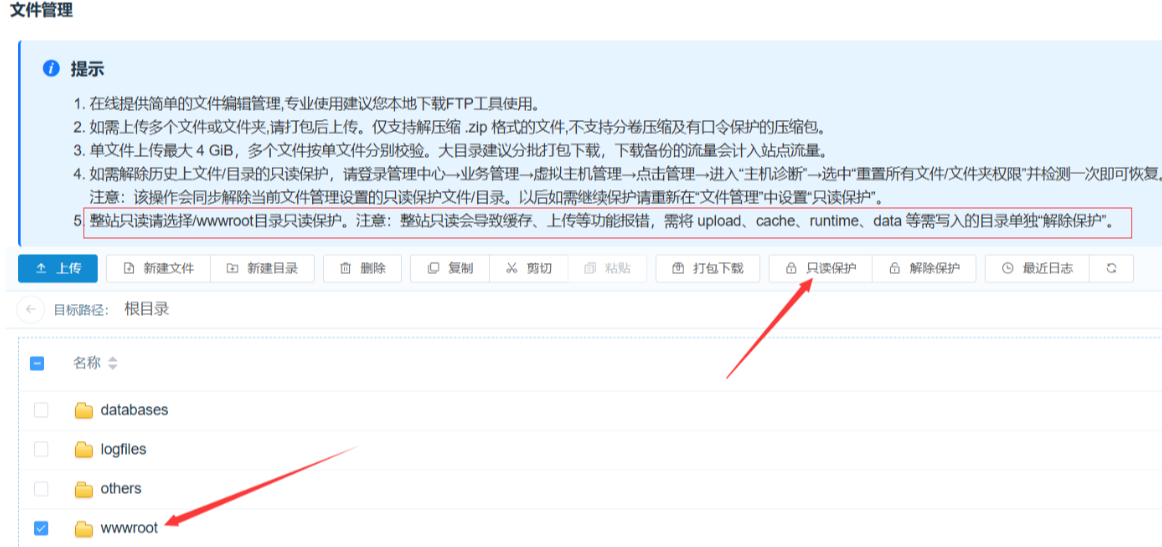
只读保护。建议只对不需要更新的目录或者重要的文件设置只读保护,防止黑客篡改。 比如首页文件、数据库连接文件,一般不更新的可设置为只读,不建议整站设置成只读,会造成后期维护比较麻烦。 登录我司后台-业务管理-虚拟主机管理-管理-文件管理:先将整站全部文件设置只读保护,如下图:
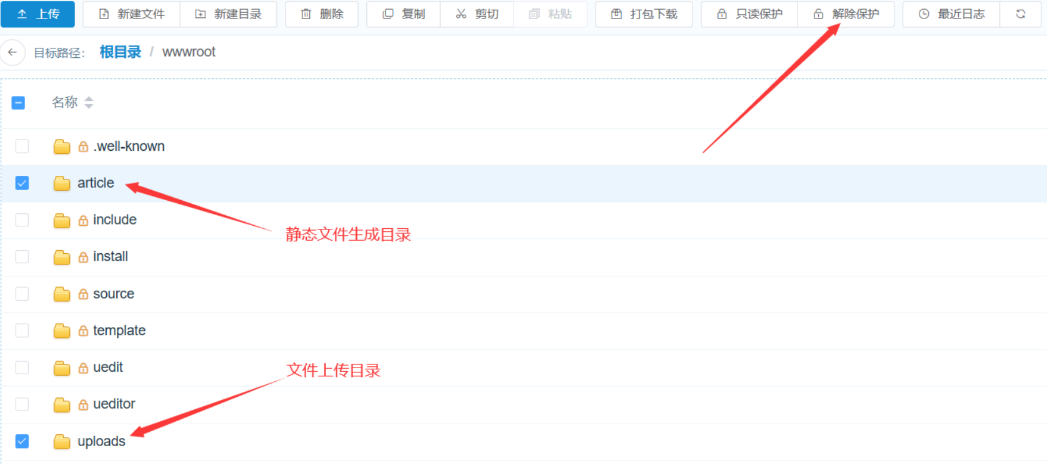
然后,进入wwwroot,将网站程序运行需要写入的目录解除只读保护,例如缓存目录,上传目录,access数据库保存目录等。需要注意不同程序,写入目录缓存目录各不相同,请根据实际设置。
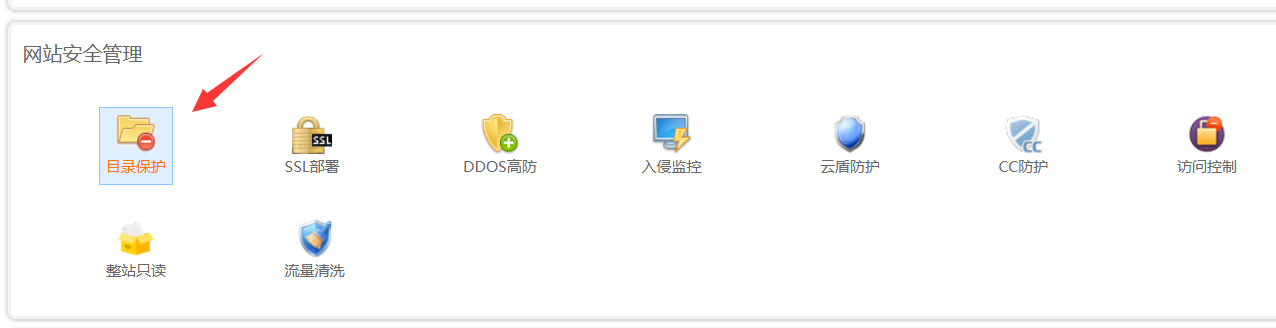
再结合目录保护、文件保护功能设置安全,可以参考示例:https://www.west.cn/faq/list.asp?unid=733 目录保护: 设置的目录没有脚本执行权限,通常将上传附件目录添加保护,这样即便上传了木马也不能执行。
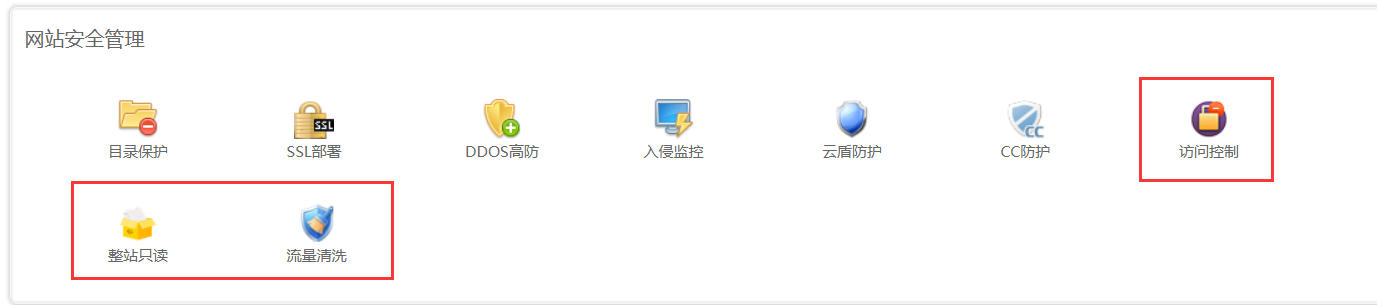
文件保护: windows系统主机支持,添加需要保护的文件,添加以后这个文件无法直接被访问,不影响网站调用,一般添加access数据库、excel表格文件、pdf、或者压缩包等重要文件,防止被http请求下载。 访问控制、整站只读、流量清洗
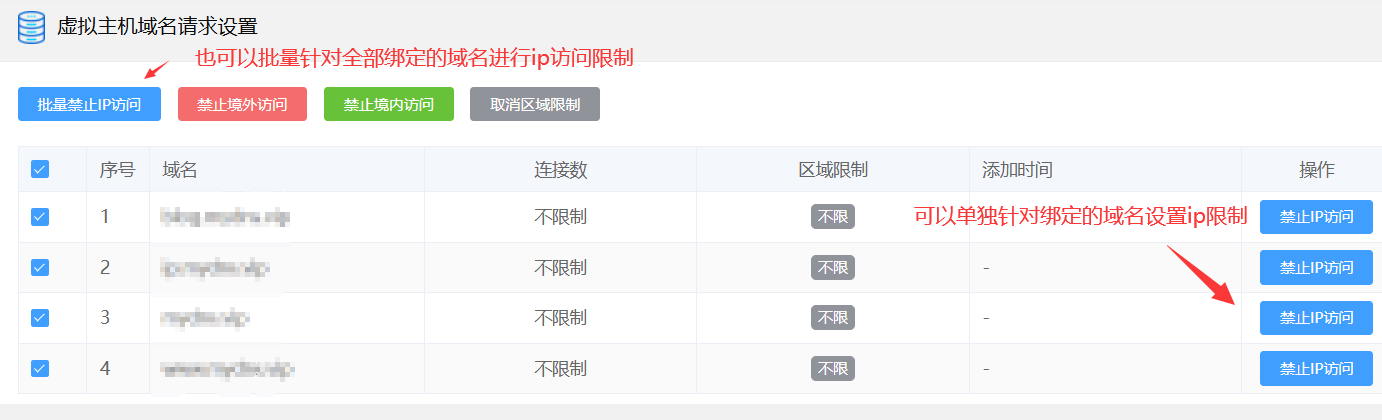
设置限制ip访问,可以单独针对某个绑定的域名进行ip访问限制,也可以全部绑定域名设置ip访问限制,支持禁止境外或境内访问。
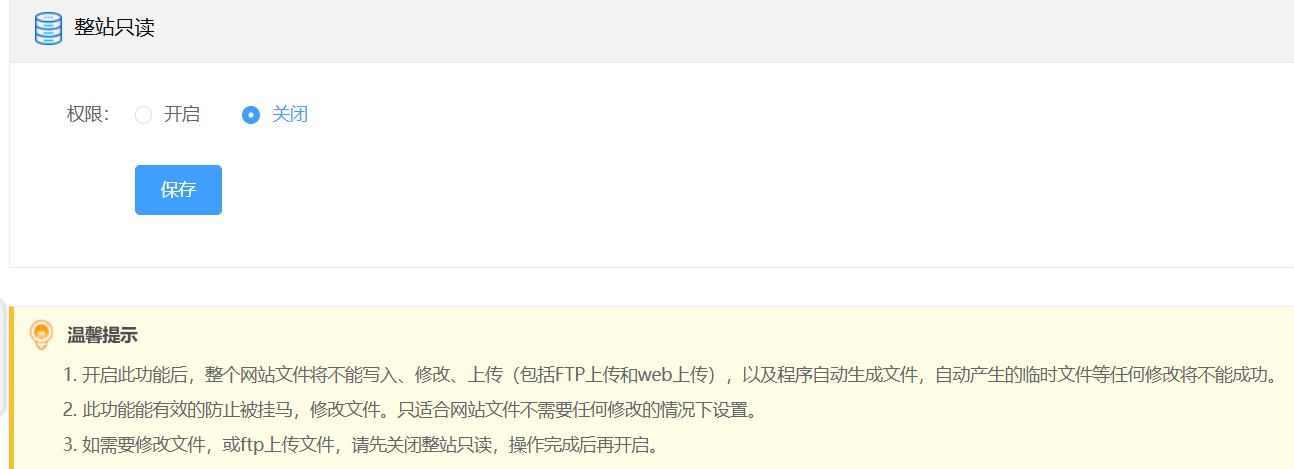
整站只读 设置网站只读,限制脚本写入及修改,增加网站安全,静态文件可以。 注意:如果是thinkphp这类需要更新动态缓存的程序,不要开启此功能,会导致网站的缓存php文件无法写入,影响网站访问,thinkphp网站可以通过文件管理将wwwroot目录设置只读,然后进入wwwroot目录单独将缓存目录设置允许写入。
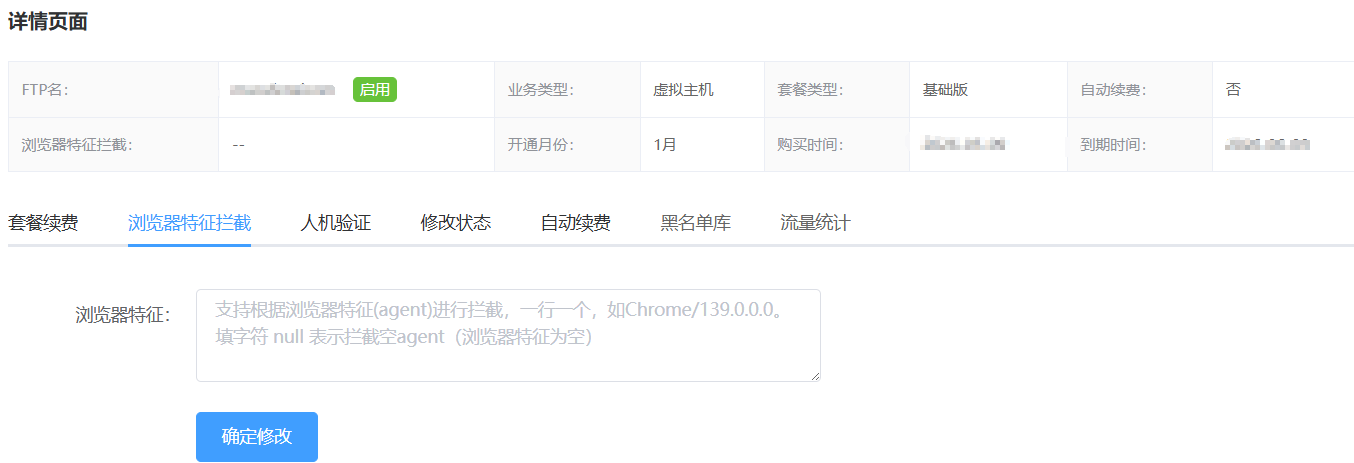
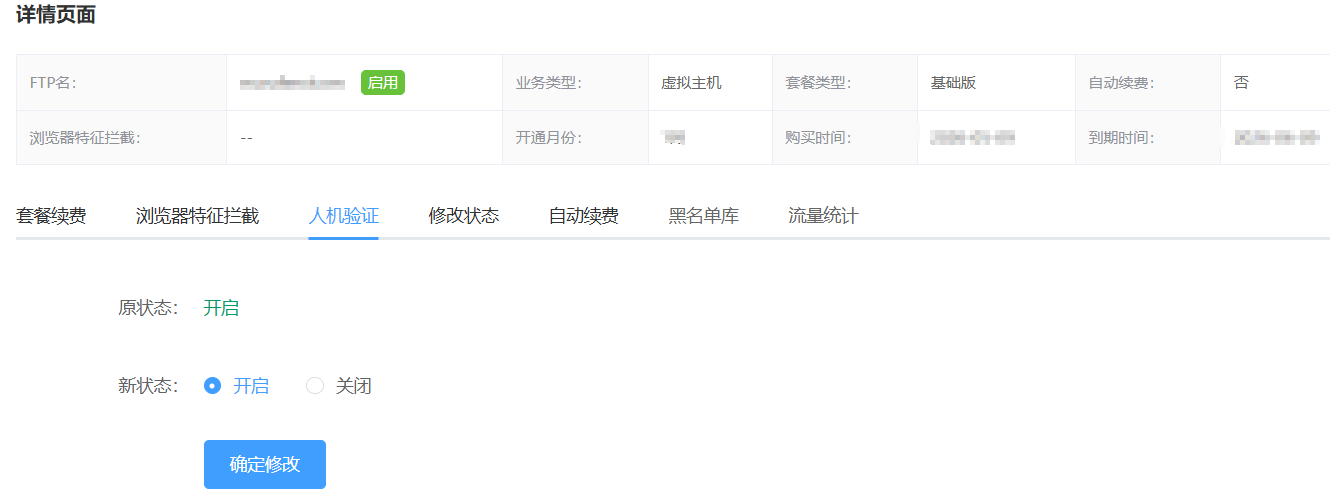
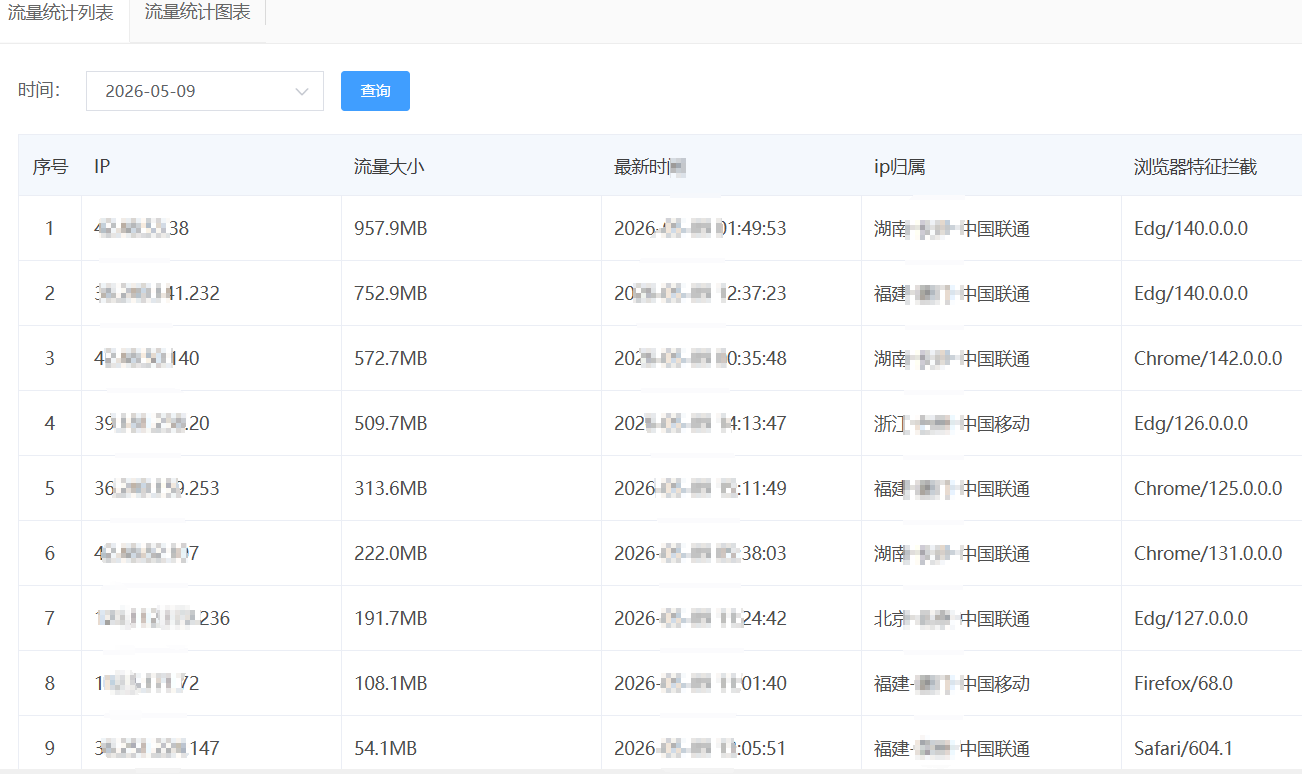
流量清洗 流量清洗是拦截恶意访问功能,支持浏览特征拦截和人机验证,还支持流量统计查看,流量清洗是付费服务,需要购买开通。
防盗链 防盗链用于防止恶意刷流量,开启以后可以限制盗链引起的流量消耗。
|
|||||
| >> 相关文章 | |||||